
Aktualności
CVE kontra KEV: dlaczego liczby wzrostu podatności nie mówią całej prawdy
Każdego roku świat cyberbezpieczeństwa publikuje więcej podatności niż kiedykolwiek wcześniej. Baza CVE rośnie w imponującym tempie, a skanery podatności sumiennie flagują tysiące wykryć na pulpitach na całym świecie.
Jednocześnie znacznie mniejsza lista, katalog Known Exploited Vulnerabilities (KEV), rośnie znacznie wolniej.
To rodzi ważne pytanie dla zespołów bezpieczeństwa i decydentów:
Jeśli liczba CVE eksploduje co roku, dlaczego KEV nie podąża tą samą krzywą? A co ważniejsze: na której z nich organizacje powinny naprawdę się skupić?
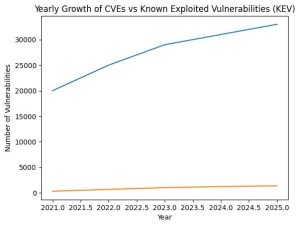
Ten wykres ilustruje rozchodzące się krzywe wzrostu bazy CVE i katalogu Known Exploited Vulnerabilities (KEV) między 2021 a 2025 rokiem. Podczas gdy wolumen CVE rośnie szybko za sprawą skali ujawnień i automatyzacji, KEV rośnie powoli jako wyselekcjonowany zbiór podatności aktywnie wykorzystywanych w praktyce. Różnica ta podkreśla, dlaczego priorytetyzacja oparta na ryzyku znaczy więcej niż surowe liczby podatności.
Wzrost CVE odzwierciedla ujawnianie, a nie zagrożenie
System Common Vulnerabilities and Exposures (CVE) nigdy nie został zaprojektowany do mierzenia realnego ryzyka. Jego celem jest przejrzystość. Gdy tylko podatność zostanie odpowiedzialnie ujawniona i zweryfikowana, może otrzymać identyfikator CVE, niezależnie od tego, czy atakujący kiedykolwiek okażą nią zainteresowanie.
Ta decyzja projektowa tłumaczy stromą krzywą wzrostu. W ostatnich latach liczba nowo publikowanych CVE wzrosła z około 20 000 w 2021 roku do ponad 31 000 w 2024 roku, a rok 2025 kontynuuje to przyspieszenie z ponad 33 000 opublikowanych CVE. Oznacza to, że globalny krajobraz podatności powiększa się teraz o około dziewięćdziesiąt nowych CVE każdego dnia, z których większość jest ujawniana na długo przedtem, zanim ktokolwiek dowie się, czy atakujący kiedykolwiek okażą jakiekolwiek zainteresowanie.
Dalszy wzrost w 2025 roku wynika w dużej mierze z większej automatyzacji w wykrywaniu podatności, rosnącej liczby CVE Numbering Authorities (CNA) oraz lepszej widoczności oprogramowania w łańcuchu dostaw i typu cloud-native, a nie z nagłego skoku liczby naprawdę nowych technik ataku.
Ekosystem CVE, koordynowany przez CVE Program (https://nvd.nist.gov/general/cve-process), świetnie radzi sobie z katalogowaniem wszystkiego, co mogłoby być nie tak. Ale ta kompletność ma swoją cenę: ilość bez priorytetyzacji.
Dla organizacji przekłada się to często na długie zaległości w podatnościach, niekończące się cykle łatania i pulpity pełne „krytycznych" wykryć, które mogą nigdy nie zostać wykorzystane.
KEV rośnie wolno, bo atakujący są wybiórczy
Katalog Known Exploited Vulnerabilities (KEV) istnieje z zupełnie innego powodu. Prowadzony przez CISA (https://www.cisa.gov/), KEV obejmuje wyłącznie podatności, które są aktywnie wykorzystywane w praktyce i poparte wiarygodnymi dowodami.
Wzrost katalogu Known Exploited Vulnerabilities opowiada zupełnie inną historię. Od jego wprowadzenia w 2021 roku KEV rozrósł się z około 300 pozycji do około 1200 do końca 2024 roku. W 2025 roku katalog urósł dalej do mniej więcej 1350 znanych wykorzystywanych podatności. W porównaniu z dziesiątkami tysięcy CVE opublikowanych w tym samym okresie KEV wciąż stanowi znacznie poniżej dwóch procent całego krajobrazu podatności, a mimo to obejmuje nieproporcjonalnie dużą część rzeczywistej aktywności atakujących.
Ten powolny wzrost nie jest słabością. Odzwierciedla fundamentalną prawdę o cyberprzestępczości: atakujący nie gonią za każdą podatnością. Skupiają się na tym, co niezawodne, skalowalne i dochodowe. Gdy exploit raz zadziała, zwykle jest używany ponownie, czasem przez lata.
Innymi słowy, KEV odzwierciedla zachowanie atakujących, a nie wolumen ujawnień.
Dlaczego równy wzrost byłby sygnałem alarmowym
Gdyby KEV rósł w tym samym tempie co CVE, w rzeczywistości wskazywałoby to na problem. Oznaczałoby to albo, że każda podatność jest natychmiast przekuwana w broń (co nie jest prawdą), albo że KEV utracił swoją moc filtrowania.
CVE odpowiada na pytanie „Co istnieje?"
KEV odpowiada na znacznie pilniejsze pytanie „Co jest wykorzystywane przeciwko organizacjom właśnie teraz?"
Zrozumienie tego rozróżnienia jest kluczowe dla nowoczesnego zarządzania podatnościami.
Nasz punkt widzenia: teoretyczne podatności nie równają się realnemu ryzyku
W Guardian360 uważamy, że organizacje poświęcają zdecydowanie zbyt wiele czasu na gonienie za teoretycznym ryzykiem.
Tradycyjne zarządzanie podatnościami często traktuje wszystkie CVE jednakowo, opierając się w dużej mierze na ocenach CVSS i surowych liczbach. Na papierze takie podejście wygląda skrupulatnie, ale w praktyce prowadzi do zmęczenia łataniem, nieefektywnego wykorzystania zasobów i fałszywego poczucia kontroli.
CVE o wysokiej istotności, które nigdy nie zostaje wykorzystane, nie stanowi takiego samego ryzyka jak umiarkowanie oceniona podatność, którą atakujący aktywnie nadużywają. A mimo to wiele narzędzi wciąż priorytetyzuje to pierwsze kosztem tego drugiego.
Dlatego jesteśmy głęboko przekonani, że organizacje powinny przenieść uwagę z pytania „Ile mamy podatności?" na „Które podatności naprawdę zagrażają naszej działalności?"
Jak Guardian360 Lighthouse wspiera priorytetyzację opartą na ryzyku
Platforma Guardian360 Lighthouse jest zbudowana dokładnie wokół tej zasady. Zamiast przytłaczać partnerów i klientów niekończącymi się listami podatności, Lighthouse ewoluuje w stronę modelu skanowania i priorytetyzacji opartego na ryzyku.
Łącząc:
- techniczne dane o podatnościach (CVE),
- wywiad o wykorzystaniu (taki jak KEV),
- oraz kontekst biznesowy (istotność zasobów, ekspozycję i wpływ),
Lighthouse pomaga partnerom skupić działania naprawcze tam, gdzie są najważniejsze. Wpisuje się to naturalnie w nowoczesne ramy, takie jak ISO 27001 i NIS2, które coraz mocniej kładą nacisk na podejmowanie decyzji w oparciu o ryzyko zamiast zgodności typu odhaczania listy kontrolnej.
Celem nie jest mniej skanów, lecz mądrzejsze rezultaty.
Właściwe odczytywanie krzywych wzrostu
Wizualna różnica między krzywymi wzrostu CVE i KEV opowiada jasną historię. Jedna linia wznosi się stromo, napędzana ujawnianiem i przejrzystością. Druga wspina się powoli, napędzana potwierdzonym nadużyciem w rzeczywistym świecie.
Tej przepaści nie należy „rozwiązywać". Należy ją wykorzystać.
Bo ograniczanie cyberryzyka nie polega na naprawianiu wszystkiego, co mogłoby pójść nie tak, lecz na zajęciu się tym, co naprawdę idzie nie tak.
Myśl na koniec
CVE daje nam widoczność.
KEV daje nam skupienie.
A platformy oparte na ryzyku, takie jak Guardian360 Lighthouse, istnieją po to, by wypełnić tę lukę, aby organizacje mogły poświęcać mniej czasu na reagowanie na szum, a więcej na ograniczanie realnego, mierzalnego ryzyka.